每年 10 月是美国国家网络安全联盟发起的网络安全意识月(Cybersecurity Awareness Month)。这个节点不只属于安全团队,对用 AdsPower 管理几十上百个账号的团队来说,也是给账号资产做一次体检的好时机。
一个离职员工的权限忘了收回,某个成员没开双重验证,有人误点了一条假冒客服发来的下载链接,任何一处疏忽,都可能让团队积累的账号资产面临风险。
这份自查指南从成员权限、双重验证、防钓鱼和数据备份四个方面入手,每一项都写清楚查什么、怎么设置,文末附自查清单,团队负责人可以直接照着逐项过一遍。
自查项一:成员权限
团队只有两三个人时,权限管理可能没那么复杂。但到了十几二十人,每个人负责的项目不同,谁能打开环境、谁能修改配置、谁能管理其他成员,就得分清楚了。
常见的风险有两种。一种是权限给多了,一个成员只负责 10 个 Facebook 账号,却能访问团队全部 100 个环境,万一误删了别的项目的环境,或者把重要账号分享出去,影响的是整个团队。另一种是权限没收回,员工离职后,成员账号和环境权限还留着,依然可以尝试访问团队数据。
先打开 AdsPower 客户端,进入「团队 → 团队管理 → 成员管理」,重点检查三个地方:
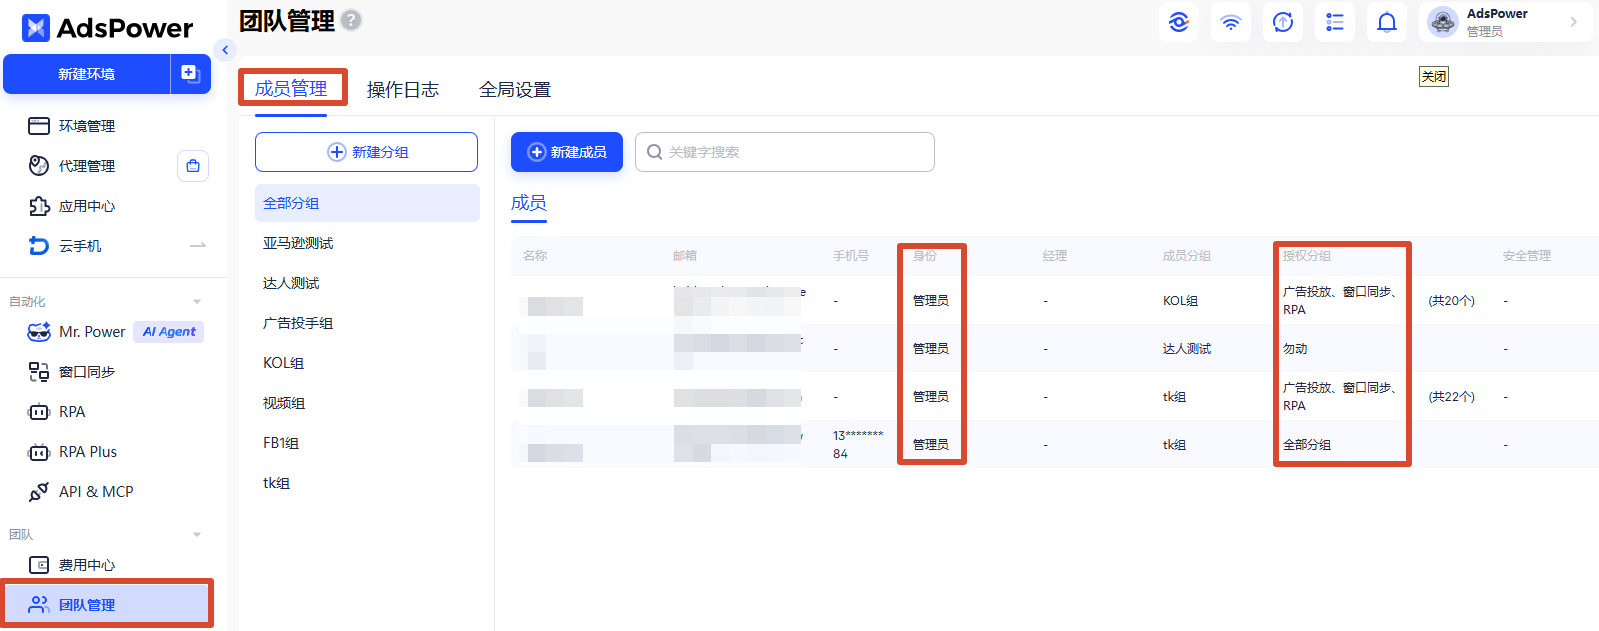
① 成员身份和功能权限
查看每位成员属于哪个用户组,身份是管理员、经理还是员工。检查普通运营是否拥有删除环境、修改成员权限等不必要的权限。员工只需要负责日常操作,就没必要开放管理员功能。
② 浏览器环境的授权范围
检查每个成员的「授权分组」,确认他们只能访问自己负责的项目。
③ 离职、转岗人员的权限
对照最近的人员变动名单,检查离职成员是否已被移除,转岗成员是否还保留着原项目的环境访问权限。
如何用 AdsPower 管理成员权限?
AdsPower 支持通过「用户组」统一管理软件功能权限,再通过「授权分组」限制成员可以访问的浏览器环境。管理员可以按照下面的步骤设置。
1、进入「团队 → 团队管理 → 成员管理 → 新建分组」,创建新的用户组。
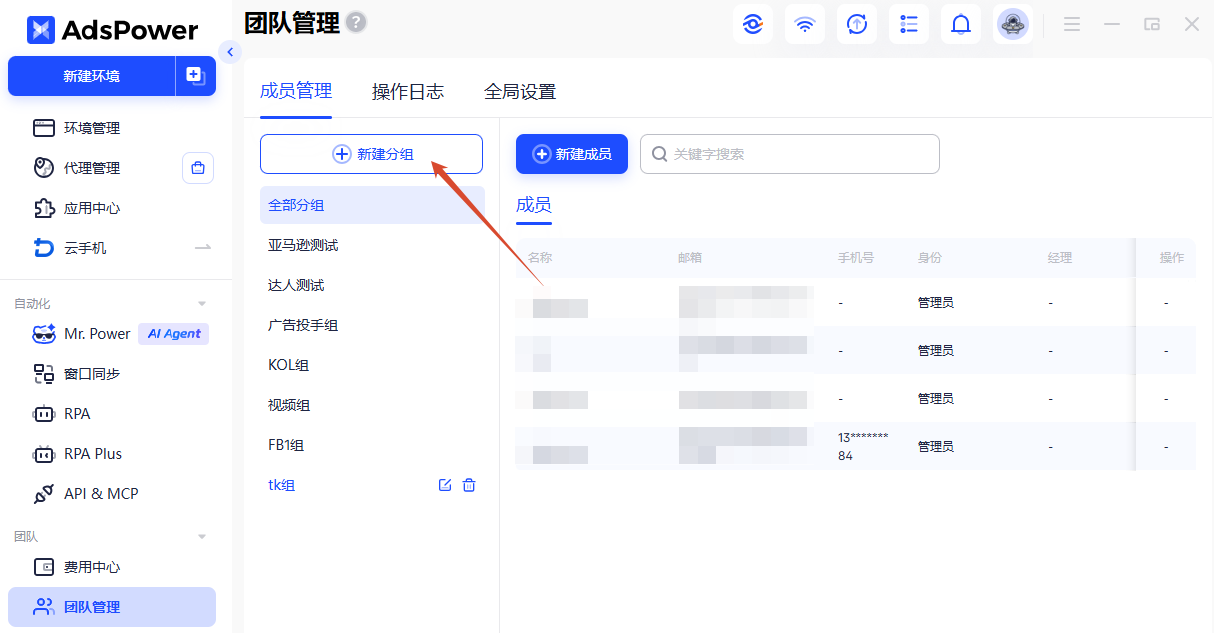
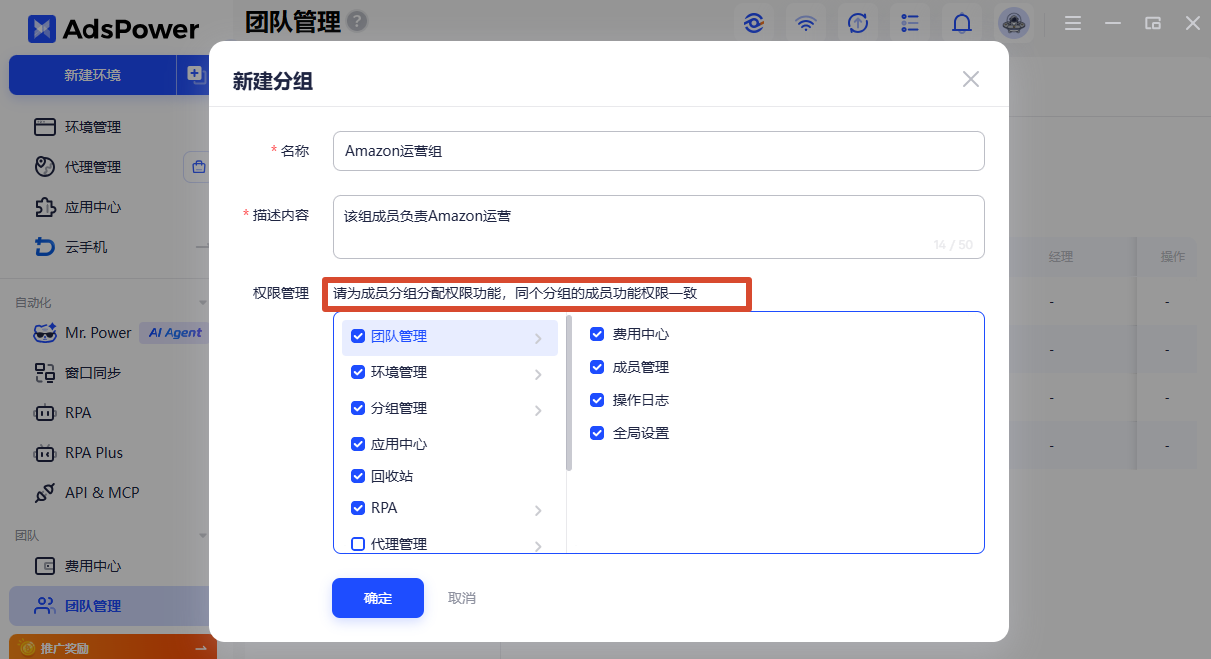
2、创建时需要填写用户组名称、描述,并勾选对应的功能权限。
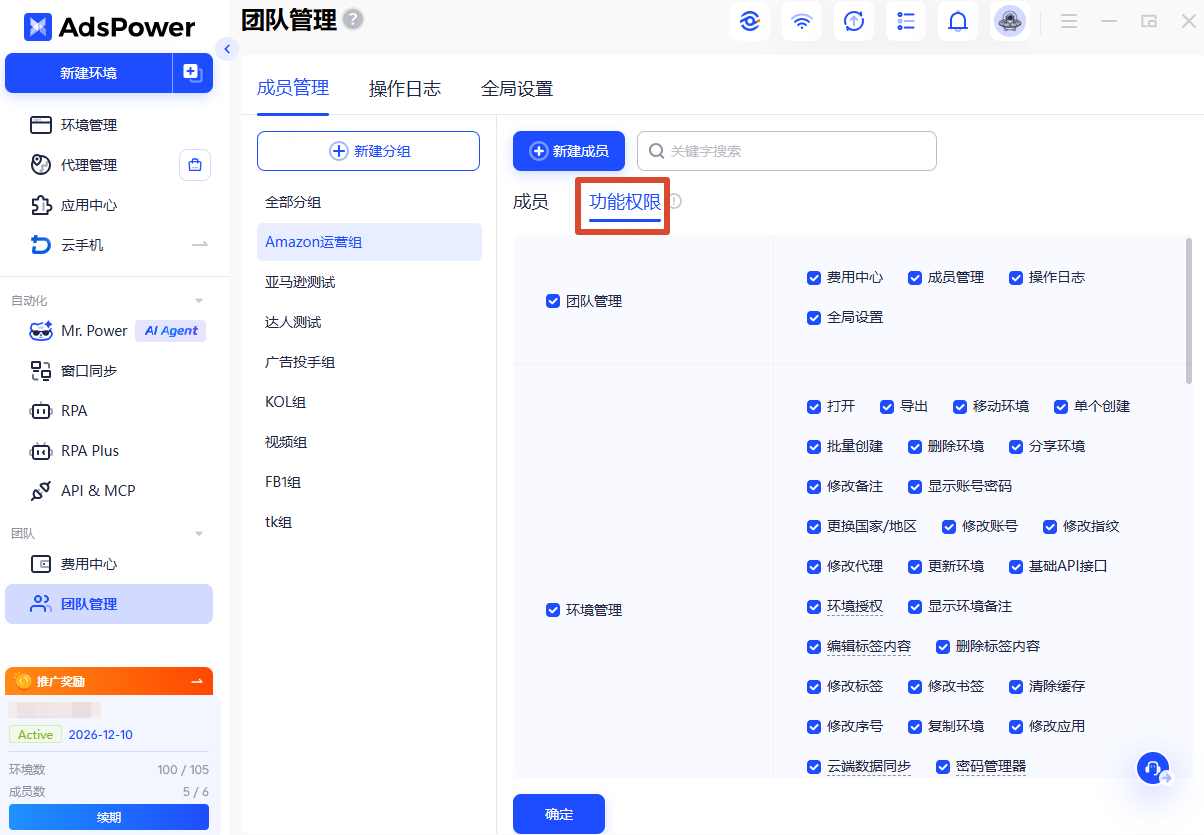
已经创建的用户组,可以进入对应用户组的「功能权限」页面,勾选或取消相关权限,再保存修改。
3、用户组创建好后,就可以添加团队成员,有「账密创建」和「邮件邀请」两种添加方式。
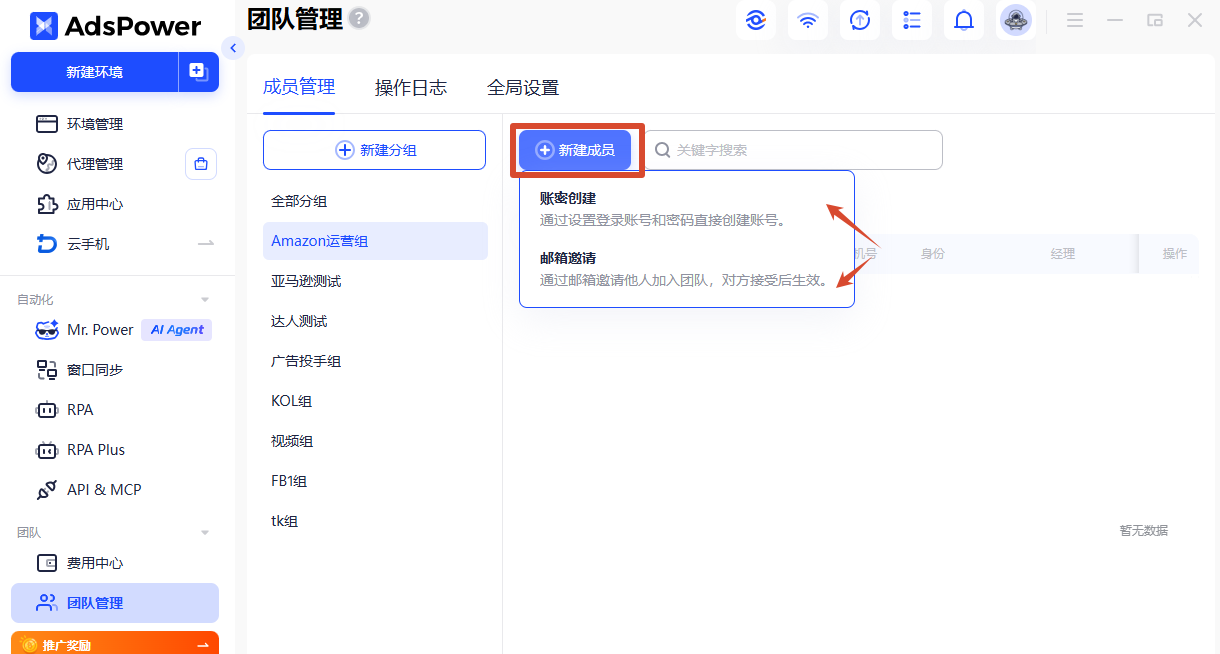
添加成员时,需要选择所属用户组、身份和授权分组。
AdsPower 提供管理员、经理、员工三个身份层级。管理员可以管理名下成员的功能和分组数据,经理可以添加成员并调整名下成员的分组数据,普通员工则没有这些成员管理权限。
建议普通运营优先使用「员工」身份,只有确实需要管理其他成员的岗位,再分配更高权限。
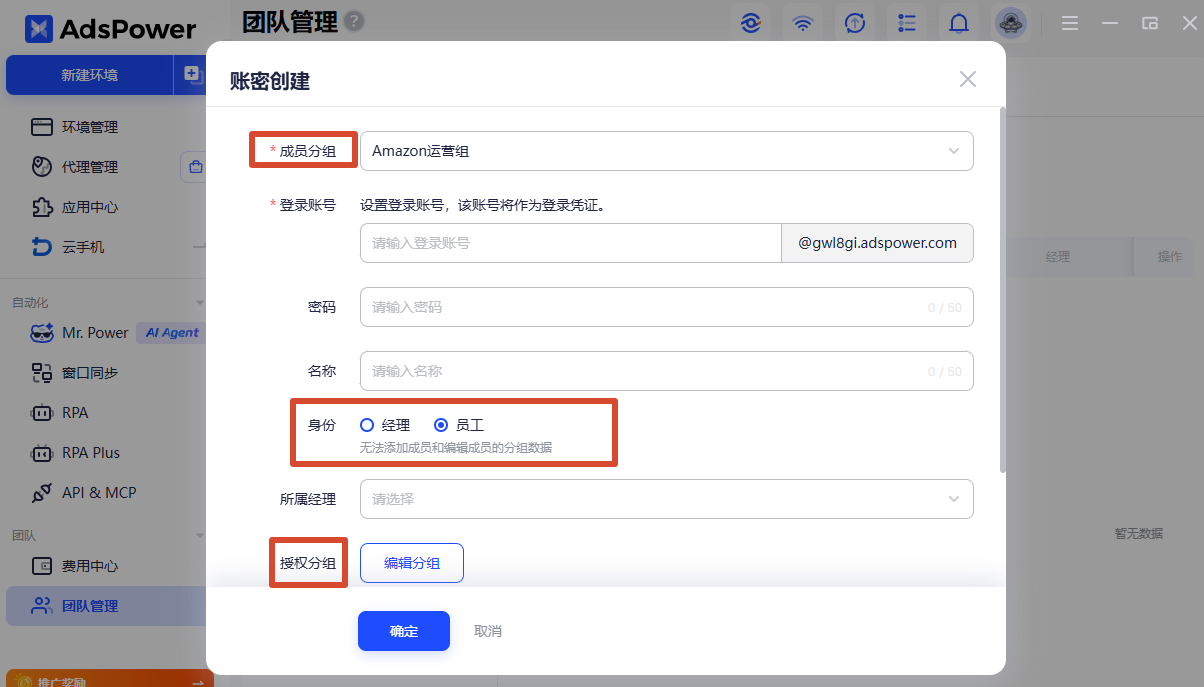
4、设置好权限后,可以在 AdsPower 的「操作日志」中查看成员和浏览器环境的相关操作。比如某个环境突然被删除,可以在「操作日志 → 环境管理」中按照操作时间、成员和环境 ID 查询。
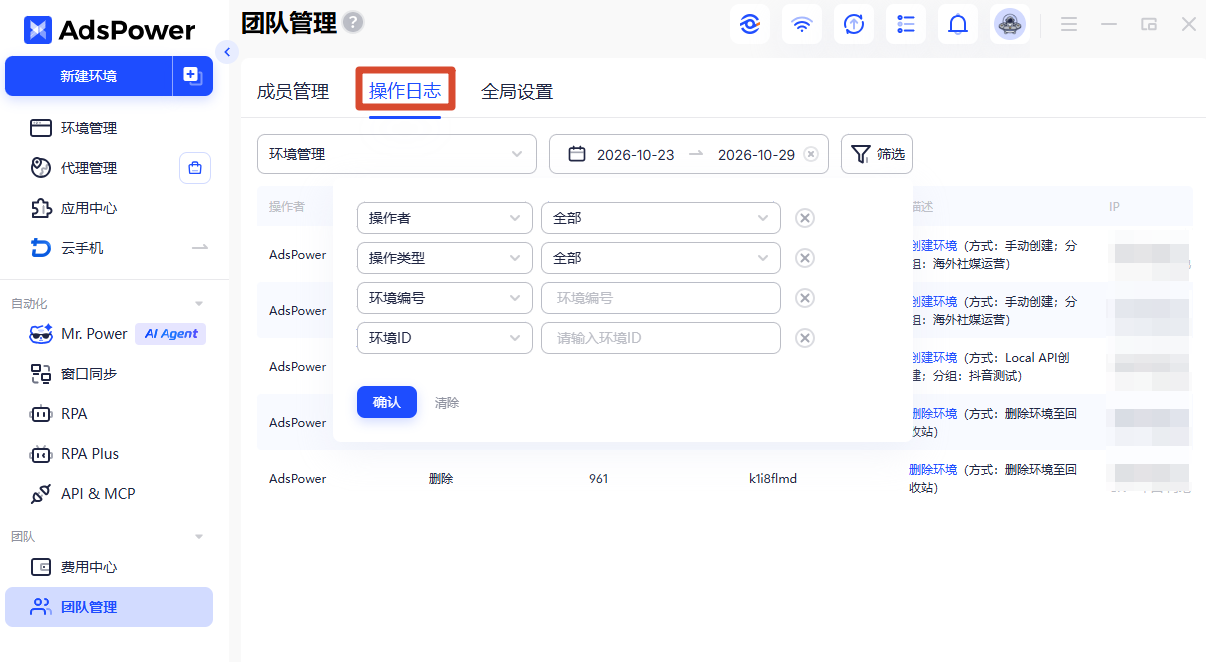
建议团队负责人每月检查一次成员权限和关键操作记录。遇到员工离职、岗位调整或外包项目结束,当天就完成权限交接和收回,避免不必要的账号访问风险。
自查项二:账号双重验证
密码设置得再复杂,也可能因为重复使用、误入钓鱼网站等原因泄露。
双重验证(2FA)可以多加一道保护。登录时,除了密码,还需要提供身份验证器生成的动态验证码,或者通过其他已配置的方式完成验证。
AdsPower 支持在「我的账户 → 账户信息」中绑定身份验证器,也可以进入 「团队管理 → 全局设置 → 账户安全」,检查「双重验证」是否开启。
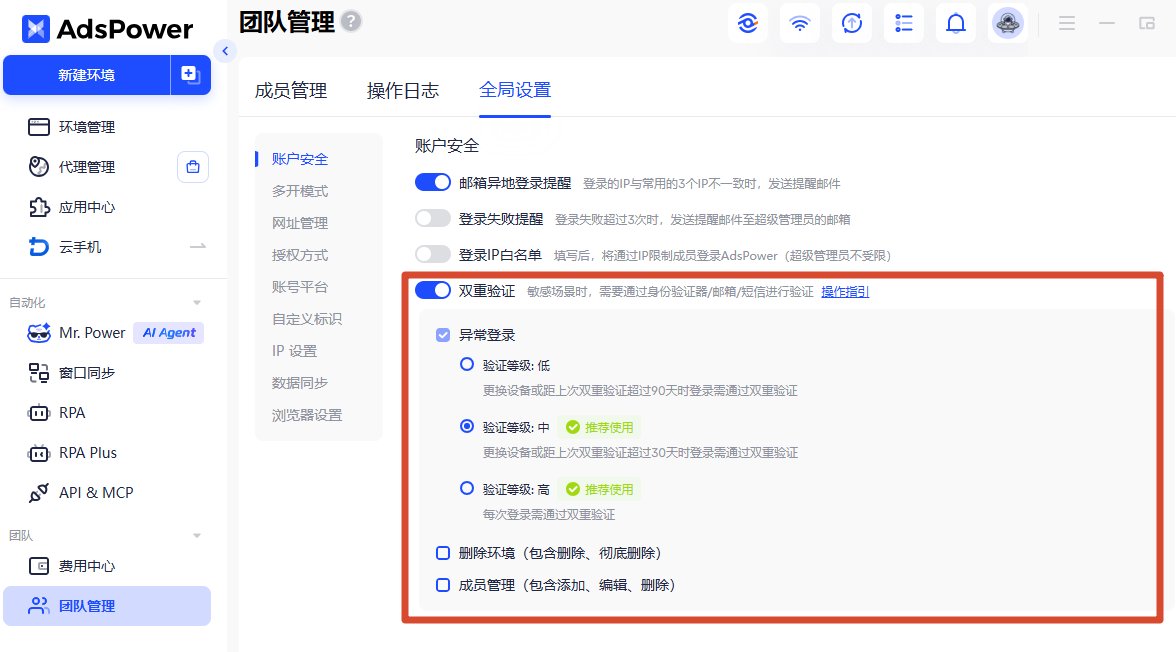
除了异常登录,AdsPower 还支持对两类敏感操作进行身份验证:
-
环境删除:删除环境、彻底删除环境。
-
成员管理:添加成员、修改成员信息或权限、删除成员。
如何在 AdsPower 开启双重验证?
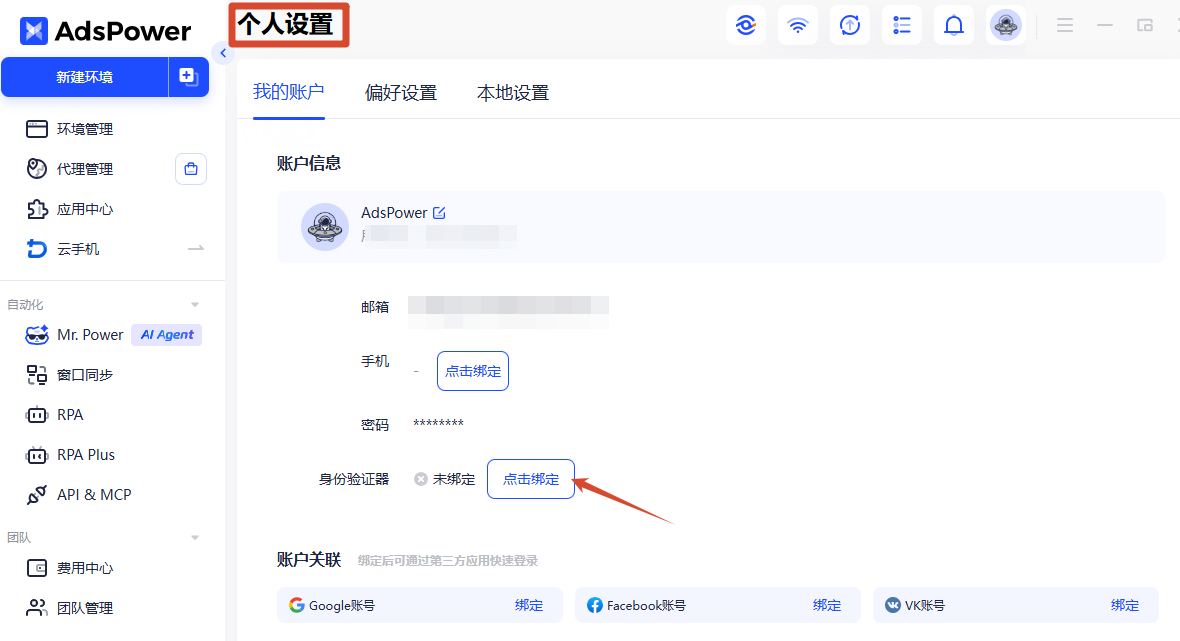
1、先在「个人设置 → 我的账户 → 账户信息」中,点击绑定身份验证器,使用手机上安装的 Google Authenticator 或其他身份验证器,扫描二维码完成绑定。
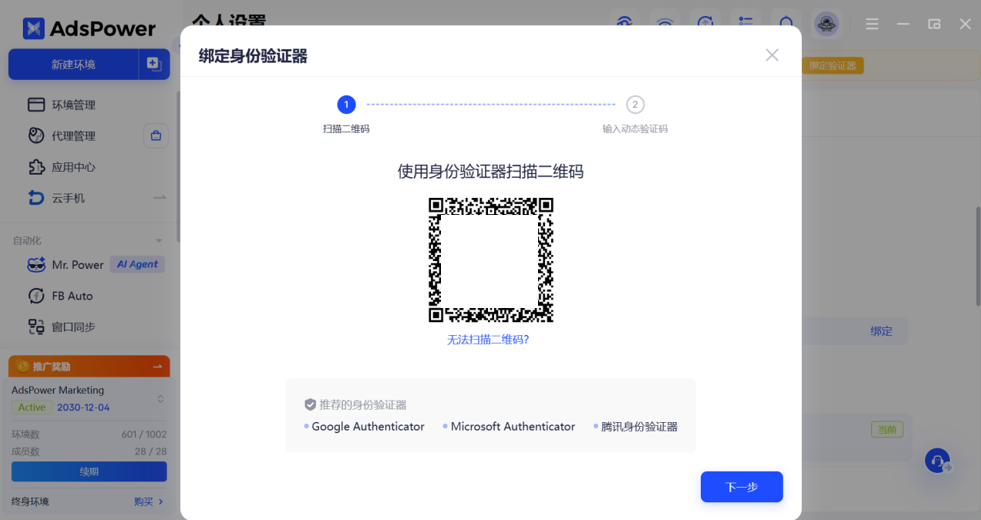
2、在 AdsPower「全局设置 → 账户安全」中开启「双重验证」,根据团队需要调整验证等级。
| 安全等级 | 触发验证的情况 | 适用场景 |
|---|---|---|
| 低 | 新设备登录,或超过 90 天未进行双重验证 | 固定设备、低风险使用场景 |
| 中 | 新设备登录,或超过 30 天未进行双重验证 | 大多数日常运营成员 |
| 高 | 每次登录都需要双重验证 | 超级管理员、重要账号负责人 |
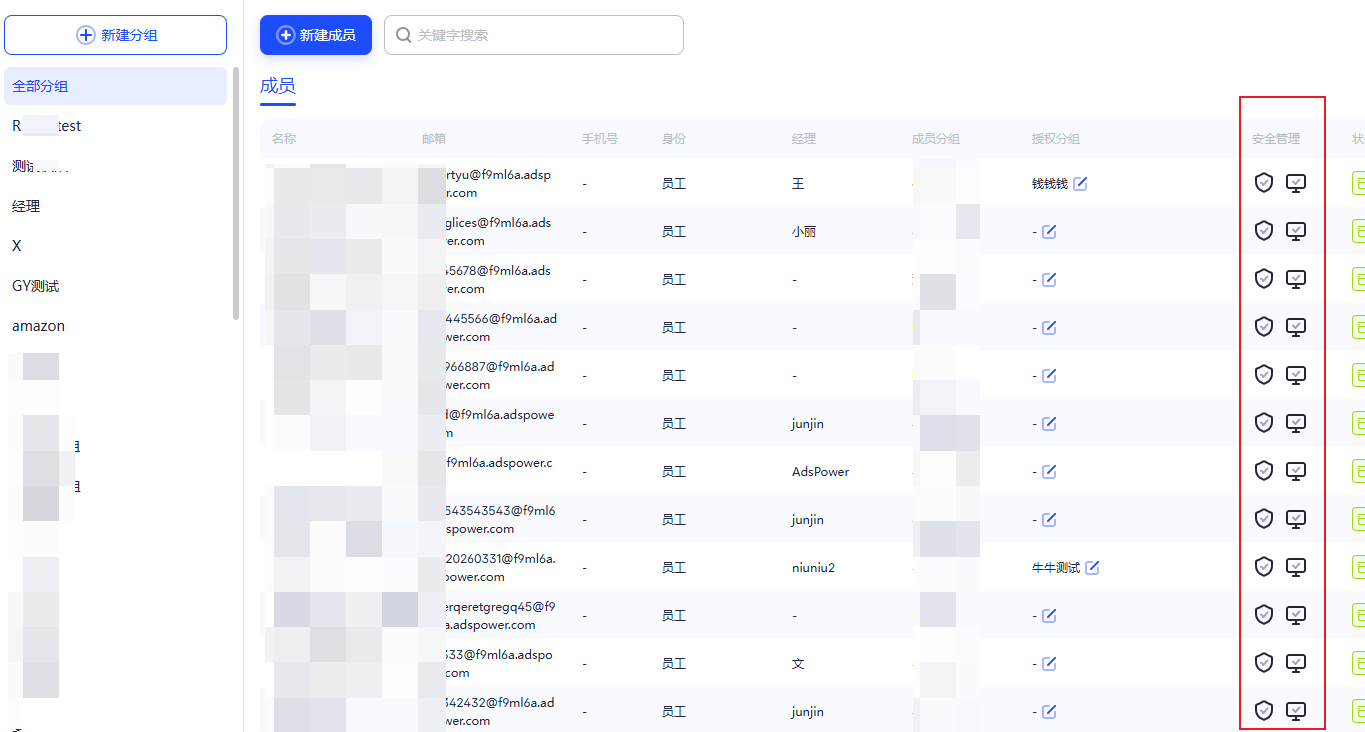
3、如果团队成员是管理员通过账号密码直接创建的内部账号,AdsPower 还提供专门的安全管理功能。
进入「成员管理」,找到对应成员,在「安全管理」中可以设置成员的身份验证器。
自查项三:认准官方客户端和网址
仿冒官网、虚假下载链接和冒充客服是常见的网络钓鱼手法。AdsPower 此前也发布过仿冒网站提醒,这些网站可能使用相似的域名和页面设计,诱导用户安装来源不明的软件,一名成员误点可疑链接,就可能影响团队的账号和数据安全。
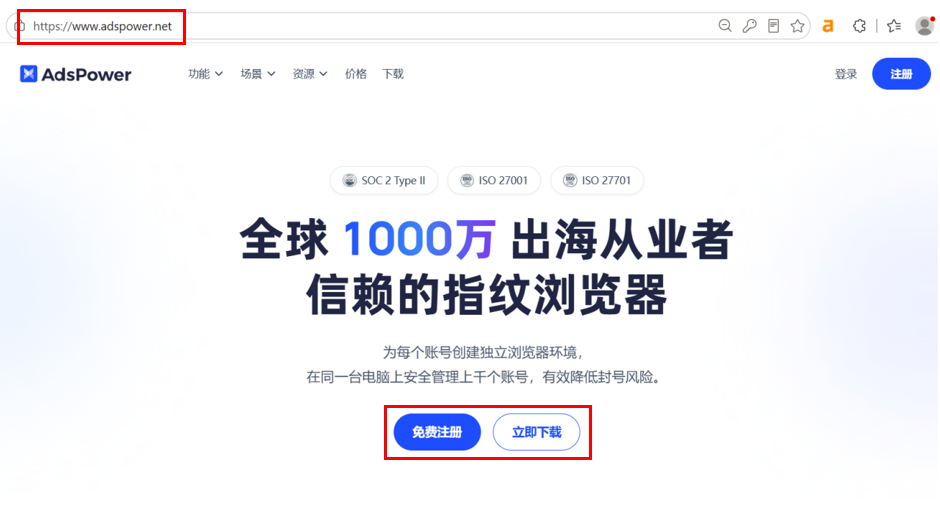
请认准 AdsPower 官网网址:https://www.adspower.net
只从官网和官方渠道下载客户端,账号相关操作只在官方客户端内完成。
访问时要仔细核对域名拼写,警惕与官网页面相似、域名存在细微差异的网站,不要通过第三方网盘、陌生链接或所谓的破解版下载安装软件。
同时警惕冒充 AdsPower 官方客服的消息。如果有人以账号异常、需要身份验证或紧急更新客户端等理由,要求提供登录密码、2FA 验证码,或点击陌生链接进行操作,应先停止操作,通过官方渠道核实身份。
自查项四:重要数据备份
管理几十上百个账号时,浏览器环境里保存着 Cookie、LocalStorage、插件数据、书签等重要数据。如果电脑突然损坏,或者有人误清理缓存、删除环境,原来的登录状态和配置就可能受到影响。尤其是需要多人交接账号的团队,如果没有提前做好数据同步和备份,光是重新登录几十个账号就要花不少时间。
如何在 AdsPower 进行数据备份?
你可以在 AdsPower「全局设置」中开启数据同步,选择需要跨设备同步的数据,包括 Cookie、已保存的密码、书签、LocalStorage、IndexedDB、插件数据、历史记录。
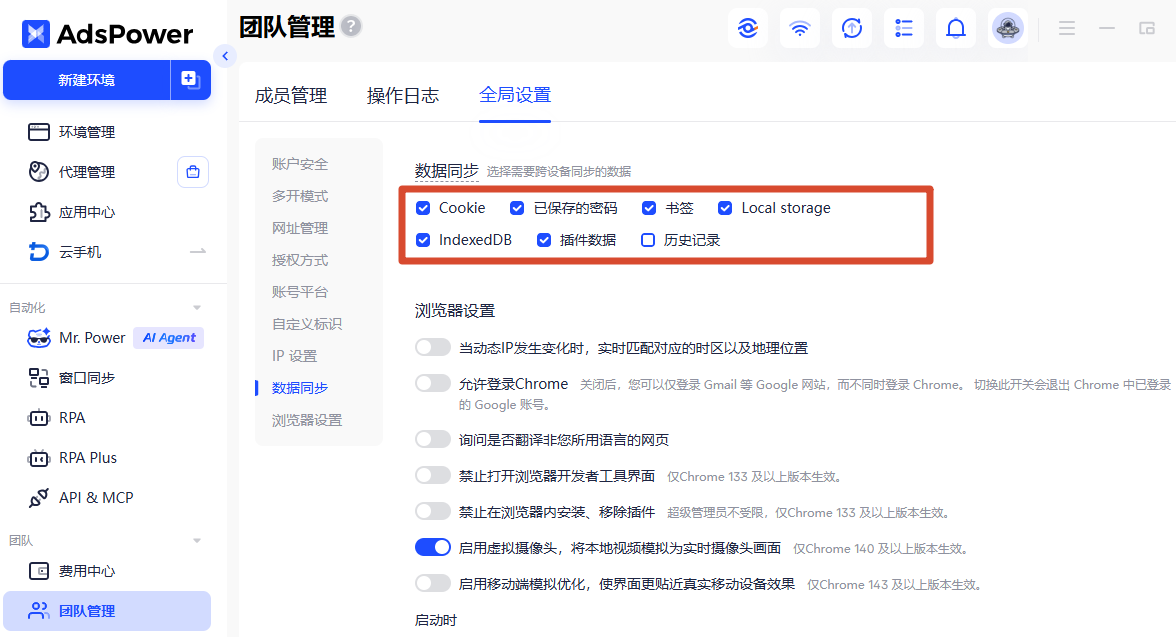
开启对应选项后,AdsPower 会在正常关闭浏览器环境后,将已开启同步的数据上传到云端。如果更换电脑,可以在新设备上开启相应同步设置,再打开同一浏览器环境,读取此前成功同步的数据,减少重新配置的工作量。
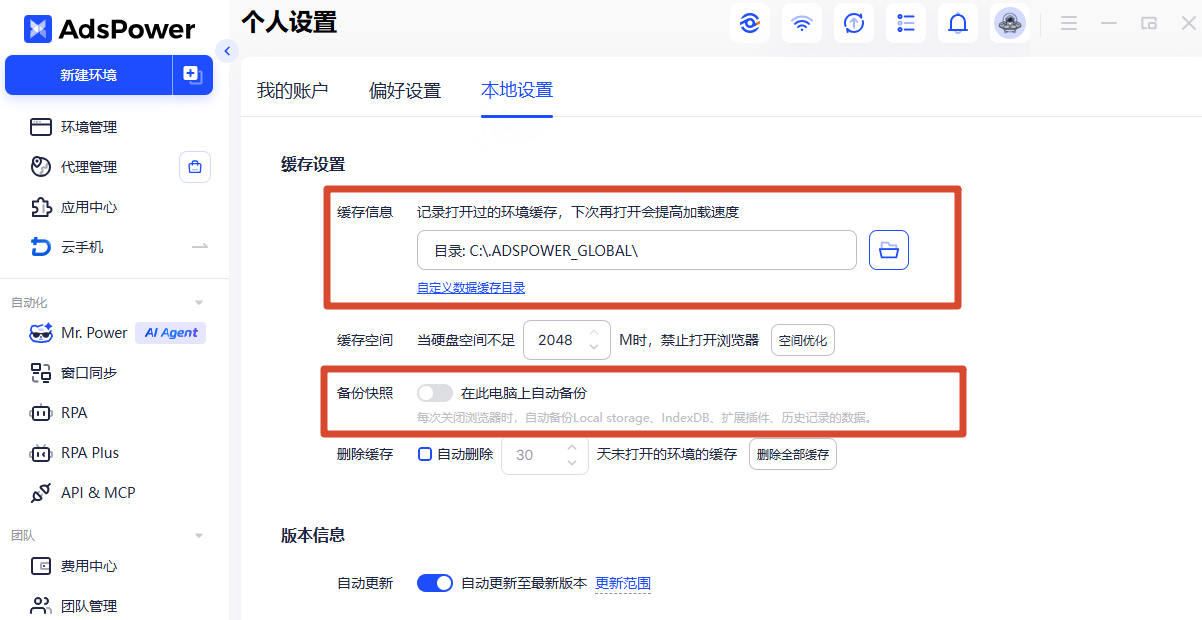
除了云端同步,AdsPower 也支持备份浏览器本地缓存。点击客户端账号头像,进入「设置 → 本地设置 → 缓存设置」,找到缓存信息,进入 cache 文件夹后,可以按照浏览器环境 ID 找到对应的缓存文件,保存至独立的加密存储设备。
对于 LocalStorage、IndexedDB、插件数据和历史记录,也可以根据需要启用本地「备份快照」功能,在电脑上自动备份。
📋 附:团队多账号安全自查清单(可截图保存)
账号安全管理需要定期检查,而不是等到出现问题后才处理。建议负责人每月对照以下清单进行自查:
| 检查模块 | 自查项目 |
|---|---|
| 成员权限 | □ 成员仅拥有岗位所需权限,无多余的环境访问权限 |
| □ 及时收回离职、转岗及外包结束人员的访问权限 | |
| □ 定期检查成员权限变更和重要环境操作日志 | |
| 双重验证 | □ 团队主账号和成员账号均已开启双重验证(2FA) |
| □ 优先使用身份验证器,并配置备用验证方式 | |
| □ 妥善保管 2FA 密钥及账号恢复信息 | |
| 防钓鱼 | □ 仅从 AdsPower 官网及官方渠道下载客户端 |
| □ 核对并保存正确的官网及登录地址 | |
| □ 识别假冒客服、钓鱼链接,不泄露密码和验证码 | |
| 数据备份 | □ 开启重要浏览器环境的数据同步,并定期检查同步状态 |
| □ 定期加密备份重要环境数据,并独立保存 | |
| □ 定期测试数据恢复,删除环境或清理缓存前确认备份 |
结语
上面的每一项,最终都要落在工具本身的安全能力上。AdsPower 已通过 SOC 2 Type II、ISO 27001 信息安全管理体系认证和 ISO 27701 隐私信息管理体系认证,并运营公开的 Bug Bounty 漏洞奖励计划,主动邀请白帽研究者发现并上报漏洞。
选对了地基,团队的每一份自查才有意义。如果你的团队正在管理多个业务账号,希望更高效地分配成员权限、追踪操作记录并做好数据管理,不妨点击 AdsPower 免费试用,体验团队协作与安全管理功能,让多账号管理更加规范、高效。